Χάκερ έστειλαν μήνυμα-εκβίαση μέσω της εφαρμογής της ASOS
Χρήστες της εφαρμογής της ASOS έλαβαν ειδοποίηση με μήνυμα-εκβίαση από χάκερ, οι οποίοι ισχυρίζονται ότι έχουν παραβιάσει το instance της Snowflake. Το περιστατικό διερευνάται από την εταιρεία.
Χρήστες της εφαρμογής της βρετανικής εταιρείας ένδυσης και ομορφιάς ASOS έλαβαν push notification που φαίνεται να έχει σταλεί από χάκερ, με μήνυμα-εκβίαση προς την εταιρεία. Το περιστατικό, που παρατηρήθηκε την Τρίτη το πρωί, διερευνάται από την ASOS, η οποία δεν έχει επιβεβαιώσει επίσημα αν έγινε παραβίαση δεδομένων.
Σύμφωνα με το BBC, δεκάδες άνθρωποι ενημέρωσαν το μέσο και ανάρτησαν στα social media, μπερδεμένοι με την ειδοποίηση που έλαβαν στις οθόνες των τηλεφώνων τους. Άλλες αναφορές κάνουν λόγο για χιλιάδες παραλήπτες, ενώ δεν είναι σαφές το ακριβές εύρος του περιστατικού — φαίνεται πάντως ότι η ειδοποίηση παραδόθηκε σε τουλάχιστον μεγάλο αριθμό πελατών της εφαρμογής.
Τί έλεγε το μήνυμα
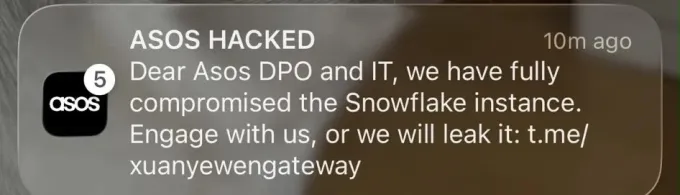
Το κείμενο της ειδοποίησης έλεγε: «Dear ASOS DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it». Δηλαδή, οι δράστες ισχυρίζονται ότι έχουν πλήρως παραβιάσει το instance της πλατφόρμας δεδομένων Snowflake και απειλούν με διαρροή δεδομένων αν η εταιρεία δεν συνεργαστεί μαζί τους.
Το μήνυμα, αν και στάλθηκε απευθείας στις συσκευές των πελατών, απευθύνεται στον Data Protection Officer (DPO) και στο τμήμα IT της ASOS. Σύμφωνα με αναφορές, η ειδοποίηση είχε τίτλο «Asos hacked» και περιείχε σύνδεσμο που οδηγούσε στην εφαρμογή ανταλλαγής μηνυμάτων Telegram.
Η ASOS δεν απάντησε άμεσα σε αιτήματα για σχολιασμό και δεν έχει δημοσιεύσει σχετικές πληροφορίες στους λογαριασμούς της στα social media. Ο ιστότοπος και η εφαρμογή της συνέχιζαν να λειτουργούν κανονικά την Τρίτη το πρωί, ενώ γίνεται κατανοητό ότι η εταιρεία εξακολουθεί να διερευνά αν έχει πραγματοποιηθεί οποιοδήποτε hack.
Η αντίδραση της αγοράς
Η μετοχή της ASOS στο Χρηματιστήριο του Λονδίνου (LSE) κατέγραψε απότομη πτώση μετά την είδηση, με τις εκτιμήσεις για το μέγεθος της πτώσης να κυμαίνονται από 5% έως σχεδόν 12%, πιθανώς λόγω διαφορετικής χρονικής στιγμής μέτρησης.
Τί είναι η Snowflake
Η Snowflake είναι αμερικανική εταιρεία που προσφέρει cloud πλατφόρμα για αποθήκευση, επεξεργασία και ανάλυση δεδομένων, συμπεριλαμβανομένων συναλλαγών και δημογραφικών στοιχείων — όπως μεγέθη ρούχων και σωματικές μετρήσεις. Η πλατφόρμα επιτρέπει επίσης την αποστολή push notifications στις συσκευές των πελατών των εταιρειών που τη χρησιμοποιούν.
Δεν είναι γνωστό αν η ASOS είναι πελάτης της Snowflake ή τι δεδομένα, αν υπάρχουν, αποθηκεύονται στην υπηρεσία. Η Snowflake έχει πάντως στο παρελθόν συνδεθεί με παραβιάσεις δεδομένων και επιθέσεις σε υπηρεσίες όπως η Ticketmaster και η Santander.
Οι δηλώσεις των ειδικών
Η Τσάρλοτ Γουίλσον (Charlotte Wilson), head of enterprise στην εταιρεία κυβερνοασφάλειας Check Point, δήλωσε ότι, αν επιβεβαιωθεί το περιστατικό, πρόκειται για «βαθιά σοβαρή επίθεση», καθώς οι χάκερ μετέτρεψαν την ίδια την εφαρμογή της ASOS σε σημείωμα εξαγοράς. Σημείωσε επίσης ότι είναι ασυνήθιστο μια πιθανή παραβίαση δεδομένων να αποκαλύπτεται με τόσο δημόσιο τρόπο, καθώς οι εκβιάσεις και οι διαπραγματεύσεις των κυβερνοεγκληματιών διεξάγονται συνήθως ιδιωτικά.
Ο Ντρέι Άγκα (Dray Agha), senior manager of security operations στην εταιρεία ασφάλειας Huntress, εκτίμησε ότι το push notification δείχνει ότι οι επιτιθέμενοι παραβίασαν και τα συστήματα που ελέγχουν την εφαρμογή της ASOS, χαρακτηρίζοντας το περιστατικό «καθαρό δημόσιο εκβιασμό». Σύμφωνα με αναφορές, προειδοποίησε επίσης τους καταναλωτές να είναι σε επιφυλακή για στοχευμένες απόπειρες phishing.
Ο Μάριους Μπρέντις (Marijus Briedis), chief technology officer της NordVPN, τόνισε ότι οι πελάτες πρέπει να είναι ιδιαίτερα προσεκτικοί σε ό,τι ακολουθήσει, καθώς τα περιστατικά κυβερνοασφάλειας υψηλού προφίλ δημιουργούν ιδανικές συνθήκες για επιθέσεις phishing. Οι εγκληματίες ενδέχεται να στείλουν emails και SMS που ισχυρίζονται ότι προέρχονται από την ASOS, ζητώντας για παράδειγμα επαναφορά κωδικού πρόσβασης, επιβεβαίωση στοιχείων πληρωμής, έλεγχο παραγγελίας ή διεκδίκηση επιστροφής χρημάτων.
Το πλαίσιο: κύμα επιθέσεων σε βρετανικούς λιανοπωλητές
Το πιθανό hack έρχεται σε συνέχεια σειράς κυβερνοεπιθέσεων σε βρετανικούς λιανοπωλητές πέρυσι, με θύματα μεταξύ άλλων τις Marks & Spencer, Co-op και Harrods. Οι M&S και Co-op αντιμετώπισαν ελλείψεις αποθεμάτων, ενώ η M&S αναγκάστηκε να κλείσει τον ιστότοπό της για αρκετές εβδομάδες πέρυσι.
Παραμένουν ανοιχτά ερωτήματα για την ταυτότητα των δραστών, το αν έγινε πραγματικά παραβίαση δεδομένων και το τι δεδομένα ενδέχεται να έχουν επηρεαστεί.
Σχετικά άρθρα
32 βρετανικές κυβερνητικές υπηρεσίες εκτός λειτουργίας λόγω διαταραχών στην Ευρώπη
32 βρετανικές κυβερνητικές διαδικτυακές υπηρεσίες βρέθηκαν εκτός λειτουργίας εν μέσω των διαταραχών διαδικτύου που καταγράφονται στην Ευρώπη.
Εκατομμύρια επιθέσεις σε κρίσιμο κενό ασφαλείας του PHP
Ένα κρίσιμο κενό ασφαλείας σε βασικό δομικό στοιχείο του διαδικτύου έχει στόχο εκατομμύρια επιθέσεις. Ευρωπαϊκές κυβερνητικές υπηρεσίες απενεργοποίησαν προληπτικά τις ιστοσελίδες τους.
EA κλείνει τη BioWare: περίπου 400 απολύσεις και τέλος για το επόμενο Mass Effect
Η EA κλείνει τη BioWare, με περίπου 400 απολύσεις στον ευρύτερο κύκλο περικοπών, εκ των οποίων περίπου 50 αφορούν προσωπικό του studio.